Protéger le secret des sources journalistiques sur Internet : le chiffrement ne suffit pas
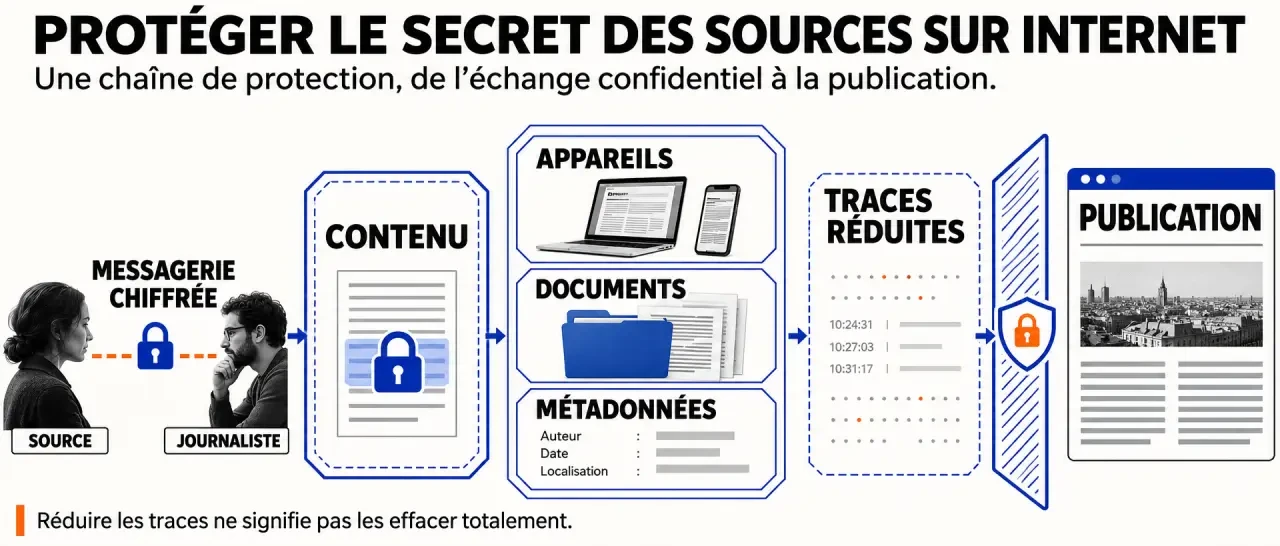
Une messagerie chiffrée protège le contenu d’un échange, mais pas nécessairement l’identité des personnes qui communiquent. Pour protéger le secret des sources journalistiques sur Internet, il faut aussi limiter les traces de contact, sécuriser les appareils et maîtriser les documents conservés. Cette protection commence avant le premier message et se poursuit après la publication, avec des précautions adaptées aux risques encourus.
Avant le contact, identifier ce qui pourrait révéler la source
Le secret des sources permet à des personnes de transmettre des informations d’intérêt général sans être inutilement exposées à des représailles. Sa protection concrète repose sur une question : qui pourrait chercher à identifier cette personne, et avec quels moyens ? Un employeur ayant accès à un ordinateur professionnel ne dispose pas des mêmes capacités qu’un acteur capable de demander des données à un opérateur.
Évaluez les conséquences possibles d’une identification : sanction professionnelle, harcèlement, poursuites ou danger physique. Examinez aussi les contraintes de la source. Peut-elle installer une application ? Son téléphone est-il partagé ? Son poste de travail est-il administré par son employeur ? Une consigne techniquement solide peut devenir dangereuse si elle entraîne un changement de comportement immédiatement visible.
- Convenez des informations utilisables, des conditions de citation et du niveau de confidentialité attendu.
- Choisissez un canal principal et une solution de repli en cas de problème.
- Prévoyez une méthode de vérification de l’identité, par exemple une question convenue, sans accumuler de justificatifs sensibles.
- Déterminez qui, dans la rédaction, doit réellement connaître l’identité de la source.
Ne présumez jamais du consentement à révéler une identité. Expliquez également les limites de votre dispositif : promettre un anonymat absolu serait trompeur. Si les conséquences d’une erreur sont graves, sollicitez un spécialiste de la sécurité numérique avant d’engager des échanges sensibles.
Choisir un canal sans confondre confidentialité et anonymat
Le chiffrement de bout en bout vise à rendre le contenu accessible uniquement aux participants autorisés. Il ne neutralise ni un logiciel espion sur leur appareil, ni une capture d’écran réalisée par un interlocuteur. Les métadonnées — horaires, identifiants ou relations entre comptes — peuvent aussi permettre des recoupements.
Le Committee to Protect Journalists (CPJ) cite Signal, WhatsApp et Wire parmi les applications à envisager. Le choix dépend toutefois de leur configuration, des données nécessaires à l’inscription et des possibilités de la source. Selon le guide du CPJ, les SMS et les appels classiques passant par les opérateurs ne doivent pas être considérés comme chiffrés de bout en bout.
| Canal ou fonction | Intérêt | Limite à anticiper |
|---|---|---|
| Messagerie chiffrée de bout en bout | Protège le contenu pendant son acheminement | Appareils compromis, notifications et sauvegardes peuvent exposer les échanges |
| Compte dédié | Sépare les échanges sensibles des usages habituels | Un numéro, une récupération de compte ou des habitudes peuvent relier les identités |
| Messages éphémères | Réduisent l’historique conservé dans la conversation | N’empêchent pas les copies ni toutes les traces résiduelles |
| SMS et appels classiques | Sont facilement accessibles | Ne fournissent pas la protection de contenu attendue d’une messagerie chiffrée |
Limitez les échanges au nécessaire et vérifiez les paramètres de sauvegarde. Un pseudonyme dissimule un nom affiché ; il ne rend pas automatiquement anonyme. De même, une rencontre physique n’efface pas les risques numériques : un téléphone peut contribuer à localiser les participants. Le choix du lieu et la gestion des appareils doivent donc faire partie de l’évaluation préalable.
Réduire les traces sur les appareils et dans les services
Appliquez les protections de base aux deux extrémités de la conversation : mises à jour du système, du navigateur et des applications, mots de passe longs et uniques, gestionnaire de mots de passe et authentification à deux facteurs. Activez le chiffrement de l’appareil lorsqu’il est disponible et utilisez un verrouillage robuste. Vérifiez également ce qui apparaît sur l’écran verrouillé.
Lorsque le risque le justifie, envisagez un appareil dédié et séparez les comptes personnels, professionnels et sensibles. Un équipement fourni par l’employeur peut être administré ou sauvegardé selon des règles que vous ne maîtrisez pas. Un appareil personnel n’est pas automatiquement plus sûr : comptes partagés et synchronisations familiales peuvent aussi exposer des informations.
Pensez cette séparation comme un paravent à plusieurs panneaux : contacts, fichiers, navigation et publication. Si tous les panneaux ouvrent sur le même compte synchronisé, la séparation n’est qu’apparente. Vérifiez les passages entre ces espaces : carnet d’adresses importé automatiquement, dossier partagé, récupération par une adresse personnelle. La compartimentation est utile seulement si les connexions entre compartiments restent maîtrisées.
La navigation privée ne masque pas l’activité à tous les intermédiaires. Un VPN peut réduire certaines informations visibles par le fournisseur d’accès à Internet, mais déplace une partie de la confiance vers son opérateur. Il ne garantit pas l’anonymat face aux comptes connectés, aux traceurs ou à un appareil compromis. Examinez les politiques de conservation et les rapports de transparence des services utilisés.
Protéger les documents jusqu’après la publication
Un document peut révéler son origine sans contenir le nom de la source dans son texte. Propriétés du fichier, commentaires, historique de révision, signature ou détails connus d’un petit groupe constituent autant d’indices. Évitez aussi d’envoyer un fichier confidentiel à un convertisseur ou à un service d’analyse en ligne sans avoir évalué cette transmission supplémentaire.
Conservez les originaux nécessaires à la vérification dans un espace protégé, à accès limité, puis travaillez sur des copies destinées à la publication. Examinez leurs métadonnées et leur contenu visible. Séparez autant que possible les coordonnées de la source des pièces de l’enquête ; un pseudonyme dans le carnet d’adresses ne suffit pas si un document voisin établit la correspondance.
Avant publication, effectuez une relecture centrée sur le risque d’identification :
- Une fonction, une date ou une citation permettent-elles de reconnaître la personne ?
- Une capture révèle-t-elle un avatar, un identifiant ou une notification ?
- Les fichiers publiés contiennent-ils encore des informations inutiles sur leur origine ?
- Les personnes ayant accès aux documents ont-elles toutes besoin de cet accès ?
Après publication, réévaluez les risques avec la source et définissez les données à conserver. Supprimer un message ou des coordonnées ne garantit pas leur disparition des sauvegardes ou des autres appareils. Organisez donc la conservation et la suppression selon les besoins éditoriaux, les obligations applicables et les risques, plutôt que dans l’urgence.
Connaître les garanties françaises et préparer un incident
En France, l’article 2 de la loi du 29 juillet 1881, modifié par la loi n° 2010-1 du 4 janvier 2010, protège le secret des sources dans l’exercice de la mission d’information du public. La définition légale vise une activité journalistique régulière et rétribuée dans les entreprises et services concernés : la protection ne se résume donc pas à la possession d’une carte de presse.
Une atteinte directe ou indirecte doit être justifiée par un impératif prépondérant d’intérêt public, avec des mesures strictement nécessaires et proportionnées au but légitime poursuivi. Elle ne peut consister à obliger le journaliste à révéler ses sources. L’atteinte indirecte peut notamment passer par des investigations sur une personne susceptible de permettre leur identification.
Des garanties procédurales encadrent notamment les perquisitions et saisies journalistiques, avec des possibilités de contestation. Elles ne constituent toutefois ni une immunité générale ni une protection technique. En cas de saisie, de demande de divulgation ou de compte compromis, contactez rapidement votre rédaction et un avocat compétent. Depuis un appareil considéré comme sûr, prévenez les personnes exposées par un canal distinct ; évitez les suppressions improvisées susceptibles d’altérer des preuves.
À l’étranger, ne transposez pas automatiquement ces règles. L’étude comparative du Sénat montre l’importance d’examiner chaque régime national. Vérifiez les textes en vigueur et préparez, avant tout incident, les contacts juridiques et techniques nécessaires : la meilleure réponse est celle qui n’a pas à être inventée sous pression.

- Protéger le secret des sources journalistiques sur Internet : le chiffrement ne suffit pas - 20 novembre 2026
- Pourquoi les algorithmes influencent-ils la diffusion des nouvelles ? Du clic au classement - 19 novembre 2026
- Sécuriser ses données informatiques en voyage : moins de fichiers, moins de risques - 18 novembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Télécharger Linux Mint 64 bits en français : l’ISO officielle, l’édition adaptée et le contrôle à ne pas sauter
 Faire une étude de marché avec ChatGPT : 5 étapes pour passer des hypothèses aux preuves
 Barre de défilement qui bouge toute seule sous Linux Mint : isoler la cause avant de modifier le système
 Sécuriser ses données informatiques en voyage : moins de fichiers, moins de risques