Sécuriser ses données informatiques en voyage : moins de fichiers, moins de risques
Pour sécuriser ses données informatiques en voyage, commencez par emporter moins de fichiers, sauvegarder vos appareils et protéger leur accès. Sur place, privilégiez une connexion maîtrisée et gardez votre matériel sous surveillance. Ces précautions limitent les conséquences d’un vol, d’un réseau piégé ou d’un contrôle aux frontières, sans transformer chaque déplacement en opération technique.
Avant le départ, réduire ce qu’un incident pourrait exposer
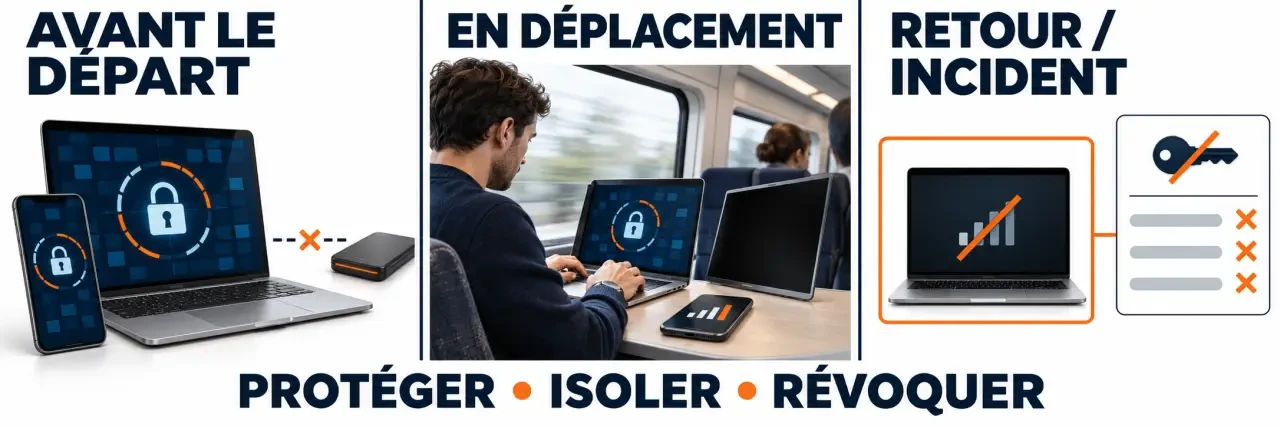
Le risque ne se limite pas au piratage : un téléphone oublié, un ordinateur dérobé ou une tablette cassée peuvent rendre vos informations accessibles ou indisponibles. La première protection consiste donc à choisir ce qui doit réellement voyager avec vous.
Emporter les fichiers utiles, pas toute sa vie numérique
Faites le tri entre documents indispensables, archives personnelles et informations confidentielles. Vérifiez aussi les dossiers téléchargés, les pièces jointes et les fichiers synchronisés automatiquement. Retirer un document du bureau ne suffit pas s’il reste accessible ailleurs sur l’appareil.
En mission professionnelle, définissez avec le service informatique les données nécessaires et les accès autorisés. Pour un déplacement sensible, un appareil dédié, configuré pour la mission, réduit l’exposition des archives de l’entreprise. Les fichiers supplémentaires pourront être récupérés par un accès sécurisé validé par l’organisation.
Préparer une sauvegarde et des accès récupérables
Effectuez une sauvegarde protégée avant de partir et vérifiez que vous savez récupérer un fichier. Conservez-la séparément du matériel transporté : une copie sur un disque placé dans le même sac ne protège pas contre le vol du sac.
- Installez les mises à jour du système, du navigateur et des applications.
- Activez le chiffrement de l’appareil pour rendre les données stockées moins exploitables sans la clé de déchiffrement.
- Utilisez un code ou un mot de passe robuste et un verrouillage automatique rapide.
- Activez l’authentification multifacteur sur les comptes importants.
- Préparez les moyens de récupération des comptes, sans les conserver uniquement sur le téléphone emporté.
- Configurez, si disponible, la localisation et le verrouillage à distance.
L’authentification à deux facteurs ajoute une vérification, par exemple via une application ou une clé physique. Anticipez son usage à l’étranger : perdre le téléphone qui reçoit toutes les validations peut aussi vous empêcher de sécuriser vos comptes.
Sur place, choisir sa connexion sans surestimer le VPN
Un Wi-Fi d’hôtel ou d’aéroport n’est pas nécessairement malveillant, mais vous ne maîtrisez ni son administration ni les autres utilisateurs. Un faux point d’accès peut aussi reprendre un nom rassurant. Demandez le nom exact du réseau au personnel et désactivez la connexion automatique aux réseaux ouverts.
| Solution | Usage conseillé | Limite à connaître |
|---|---|---|
| Partage de connexion mobile | À privilégier lorsque le forfait et la couverture le permettent. | Protégez le point d’accès par un mot de passe et vérifiez les frais à l’étranger. |
| Wi-Fi public avec VPN | Solution de repli avec un VPN de confiance, autorisé localement. | Le VPN ne protège pas d’un faux site ou d’un appareil déjà infecté. |
| Accès professionnel sécurisé | Pour consulter les ressources de l’entreprise selon ses consignes. | Utilisez uniquement les outils et équipements validés. |
Un VPN chiffre les échanges entre votre appareil et le serveur VPN, pas l’ensemble de vos usages numériques. Il ne remplace ni les mises à jour ni le chiffrement local. Vérifiez également l’adresse des sites : HTTPS protège le transport des échanges, mais ne garantit pas qu’un site est honnête.
Restez attentif aux messages annonçant une réservation annulée ou demandant un paiement urgent. Ouvrez directement l’application ou le site habituel plutôt qu’un lien reçu. Désactivez le Wi-Fi et le Bluetooth lorsqu’ils ne servent pas, et évitez les ordinateurs en libre-service pour consulter vos comptes sensibles.
Protéger le matériel, les écrans et les passages aux frontières
Gardez téléphone, ordinateur et supports amovibles sous votre surveillance. Une chambre d’hôtel ou une salle de réunion ne garantit pas leur sécurité. Verrouillez l’écran dès que vous vous éloignez et évitez de laisser un appareil déverrouillé à une personne inconnue, même pour une aide apparemment anodine.
Dans le train ou un café, créez un petit cocon de confidentialité : asseyez-vous dos à une paroi, orientez l’écran hors du passage et masquez les aperçus de notifications. Le point souvent oublié est que la confidentialité dépend aussi des interruptions : une alerte de messagerie peut révéler un nom de client alors que votre document principal est parfaitement protégé. Un filtre de confidentialité complète ces gestes, sans remplacer votre vigilance.
Pour recharger vos appareils, utilisez votre propre chargeur sur une prise électrique ou une batterie externe personnelle. Évitez les bornes USB publiques, les câbles inconnus et les clés USB offertes. Ne branchez pas un support trouvé ou remis pendant un événement professionnel sans validation préalable.
À l’étranger, anticiper plutôt qu’improviser au contrôle
Renseignez-vous avant le départ sur les règles locales concernant les contrôles des appareils, le chiffrement et les VPN, notamment hors de l’Union européenne. La checklist de la CNIL pour les voyageurs hors UE, les conseils de l’ANSSI et les recommandations du ministère de l’Europe et des Affaires étrangères constituent des repères utiles.
En entreprise, convenez à l’avance de la conduite à tenir en cas de demande d’accès ou de saisie. Le chiffrement ne dispense pas de respecter le droit local et ne garantit pas qu’aucun accès ne sera demandé. Si un appareil quitte votre surveillance lors d’un contrôle, notez les circonstances et signalez-le au responsable informatique.
En cas de perte, de vol ou de compte compromis, agir dans l’ordre
L’objectif est de limiter les accès indésirables sans aggraver la situation. Utilisez un autre appareil de confiance pour vos démarches. Pour un équipement professionnel, prévenez immédiatement le responsable informatique ou sécurité : il pourra révoquer les accès et décider des mesures adaptées.
- Appareil perdu ou volé : tentez sa localisation et son verrouillage à distance, sans vous mettre en danger pour le récupérer.
- Comptes exposés : révoquez les sessions actives et changez les mots de passe concernés, en priorité celui de la messagerie principale.
- Téléphone disparu : contactez l’opérateur pour suspendre la ligne si nécessaire.
- Vol ou saisie : conservez les références du matériel et les circonstances ; contactez les autorités compétentes ou le consulat selon la situation.
- Suspicion d’infection : cessez les opérations sensibles et déconnectez l’appareil du réseau en attendant une assistance.
L’effacement à distance peut être pertinent, mais il dépend notamment de la configuration et de la connexion de l’appareil. Il ne garantit pas la suppression de copies déjà réalisées. Pour un matériel saisi ou professionnel, ne le déclenchez pas sans tenir compte des consignes de l’entreprise et des obligations légales. Cybermalveillance.gouv.fr peut vous orienter en cas d’incident.
Au retour, fermer les accès temporaires et vérifier les appareils
Consultez les alertes de connexion et les sessions ouvertes sur vos comptes importants. Supprimez les réseaux Wi-Fi mémorisés inutiles et les applications installées uniquement pour le séjour. Retirez les fichiers temporaires devenus superflus, puis sauvegardez les nouveaux documents dans votre espace habituel.
Changez les mots de passe concernés s’ils ont été saisis sur un poste non maîtrisé, potentiellement observés ou exposés lors d’un incident. Une analyse de sécurité à jour est utile en cas de doute, mais son absence d’alerte ne prouve pas à elle seule qu’un appareil est intact.
Après une mission professionnelle, ne reconnectez pas un équipement suspect au réseau de l’entreprise. Signalez toute saisie, perte de surveillance ou anomalie au service informatique. Celui-ci pourra organiser les vérifications, révoquer les accès temporaires et décider d’une éventuelle réinstallation. Le retour fait partie du voyage : c’est le moment de refermer les accès ouverts pour le déplacement.

- Sécuriser ses données informatiques en voyage : moins de fichiers, moins de risques - 18 novembre 2026
- Quel est l’impact de l’intelligence artificielle sur le journalisme ? Enquête accélérée, fiabilité sous contrôle - 17 novembre 2026
- Barre de défilement qui bouge toute seule sous Linux Mint : isoler la cause avant de modifier le système - 9 novembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Télécharger Linux Mint 64 bits en français : l’ISO officielle, l’édition adaptée et le contrôle à ne pas sauter
 Faire une étude de marché avec ChatGPT : 5 étapes pour passer des hypothèses aux preuves
 Barre de défilement qui bouge toute seule sous Linux Mint : isoler la cause avant de modifier le système
 Dezgo : passer d’un prompt vague à une image exploitable